This article is in German. It examines AI in power plant control rooms and grid control centers — and what operators in Germany, Austria and Switzerland must consider under the EU AI Act, NIS2 and national rules.
Was Betreiber in Deutschland, Österreich und der Schweiz regulatorisch und technisch beachten müssen.
Künstliche Intelligenz (KI) wird sich ihren Platz in der Leitwarte schrittweise sichern: zunächst mit besseren Prognosen, früherer Fehlererkennung und präziseren Handlungsempfehlungen, später möglicherweise durch teilautonome Fahrplan-, Dispatch- und Schalthandlungen.
Für Kraftwerksbetreiber und Netzgesellschaften ist das attraktiv. KI kann Wartungsbedarf früher erkennen, Erzeugung und Speicher optimieren, Redispatch unterstützen und mehr Flexibilität generieren. Doch je effizienter das System, desto kleiner oftmals die Spielräume. Wenn Messwerte falsch, Kommunikationswege kompromittiert oder Modellentscheidungen unplausibel sind, kann das zu erheblichen Problemen führen.
Genau hier unterscheidet sich der Einsatz von KI in der Energieversorgung von gewöhnlichen Unternehmensanwendungen: In einer Kraftwerksleitwarte oder Netzleitstelle kann eine falsche Entscheidung nicht nur einen Geschäftsprozess stören. Sie kann Anlagen beschädigen, Menschen gefährden, Netzzustände verschärfen oder Blackouts über Landesgrenzen hinweg auslösen.
Die entscheidende Frage lautet deshalb nicht: Kann die KI eine Anlage oder ein Netz effizienter steuern? Sie lautet: Auf welcher überprüfbaren Vertrauensbasis darf sie überhaupt handeln?
Kraftwerksleitwarte und Netzleitstelle sind nicht dasselbe
Obwohl beide zur kritischen Energieinfrastruktur gehören können, unterscheiden sich ihre betrieblichen und regulatorischen Risikoprofile.
In der Kraftwerksleitwarte – egal ob bei den Erneuerbaren oder in der konventionellen Erzeugung – stehen der sichere Anlagenbetrieb, Prozessstabilität, funktionale Sicherheit, Emissionsgrenzen, Arbeits- und Anlagenschutz sowie die Verfügbarkeit einzelner Erzeugungseinheiten im Vordergrund. Eine KI kann beispielsweise Erzeugungsprozesse optimieren, Anomalien in Turbinen erkennen, Wartungsfenster berechnen oder Fahrpläne an Markt- und Netzzustände anpassen.
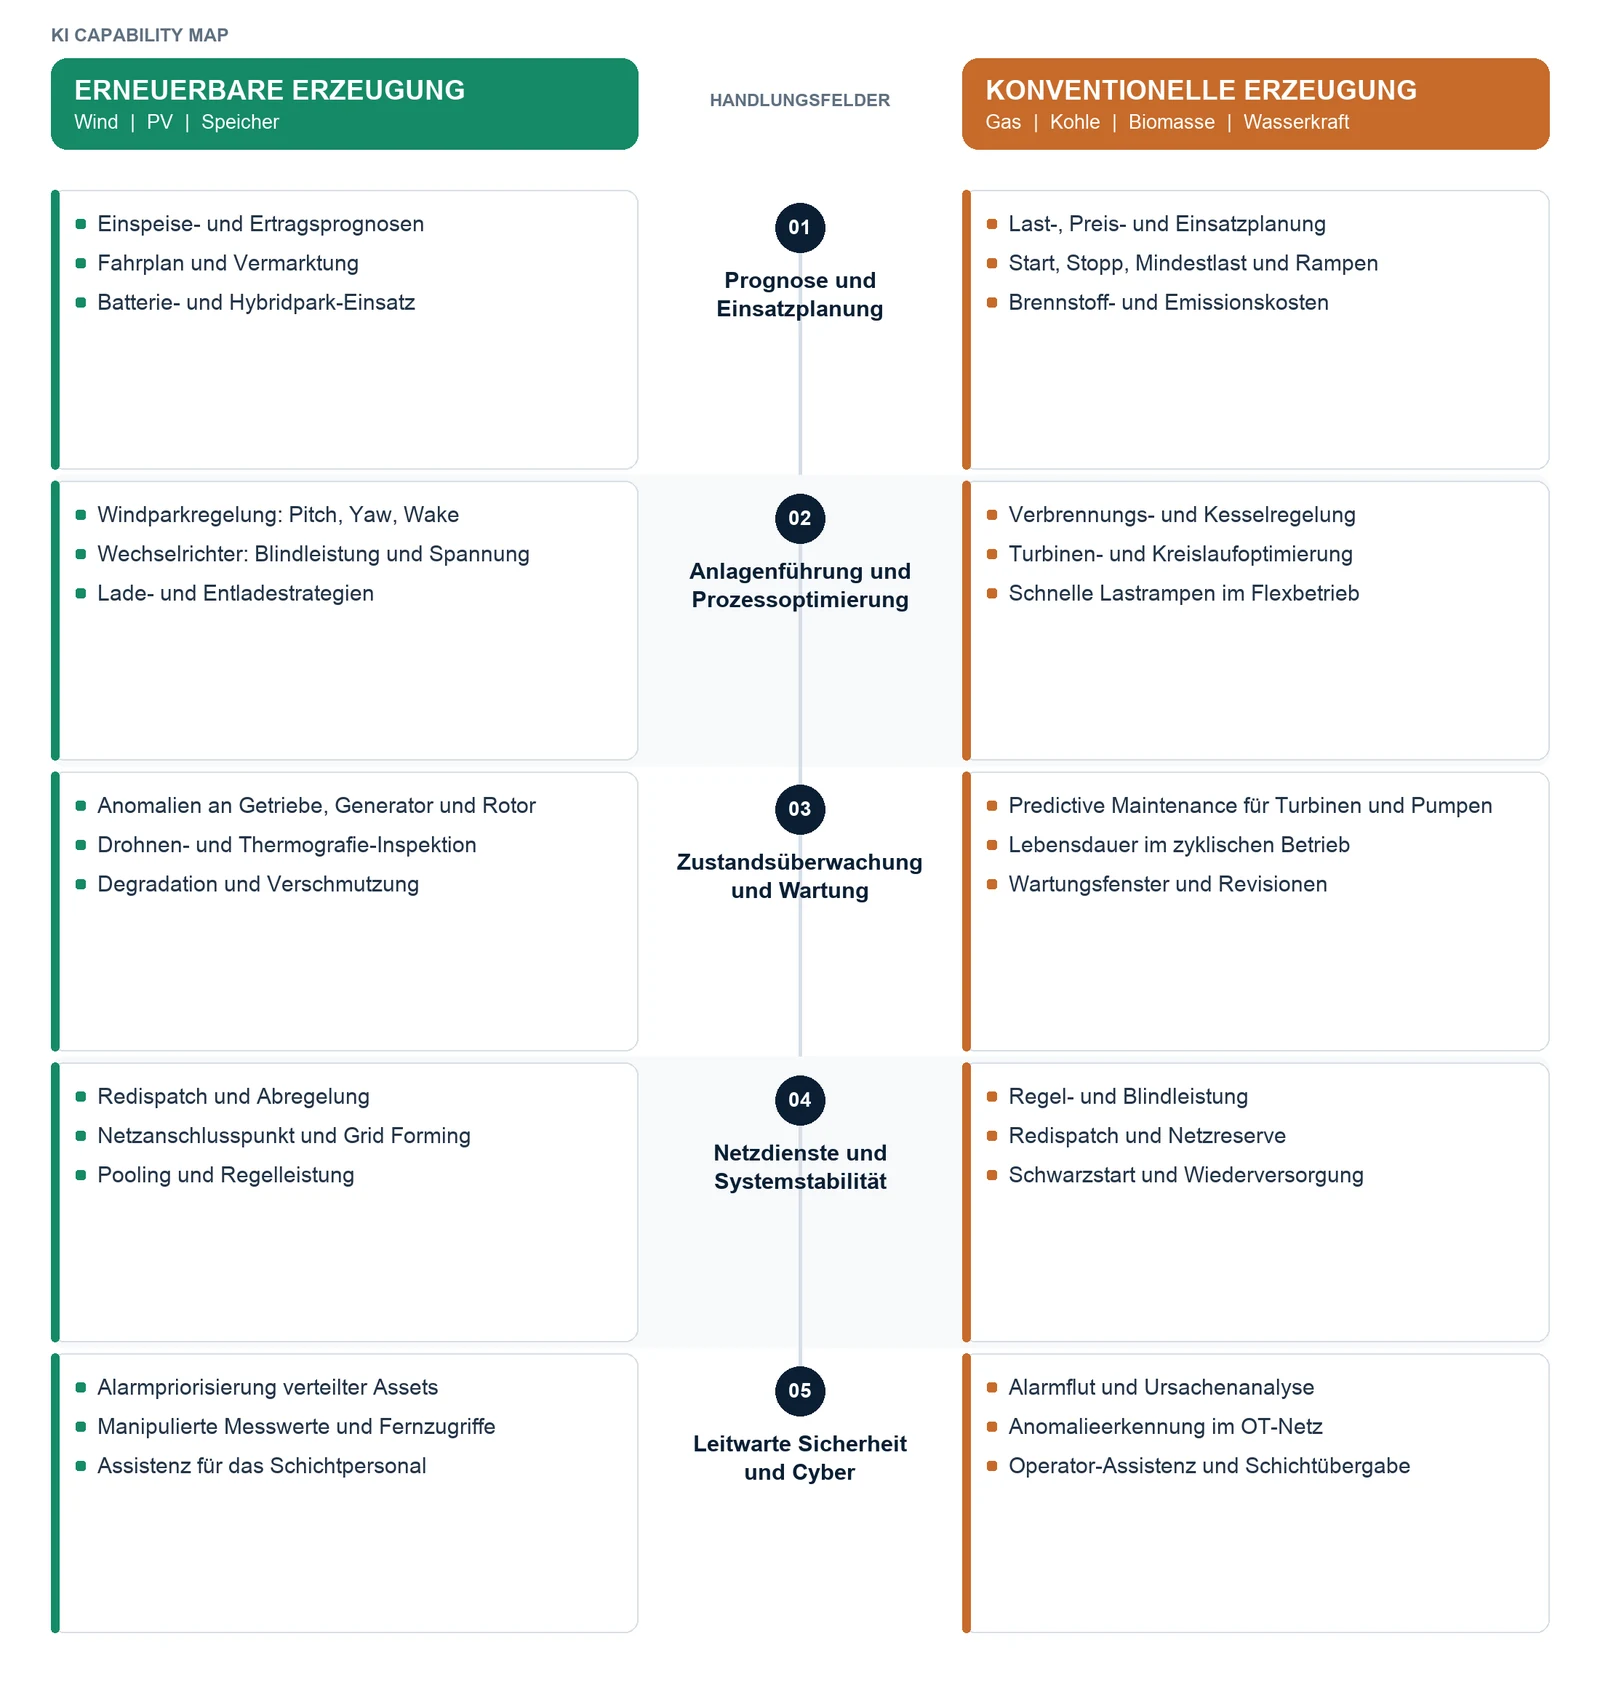
In der Netzleitstelle geht es dagegen um die Stabilität eines verbundenen Systems: Frequenz, Spannung, Leistungsflüsse, Engpässe, Reserveleistung, Redispatch, Wiederversorgung und die Koordination mit anderen Netzbetreibern. Entscheidungen können innerhalb von Sekunden über viele Anlagen und Marktteilnehmer hinweg wirken.
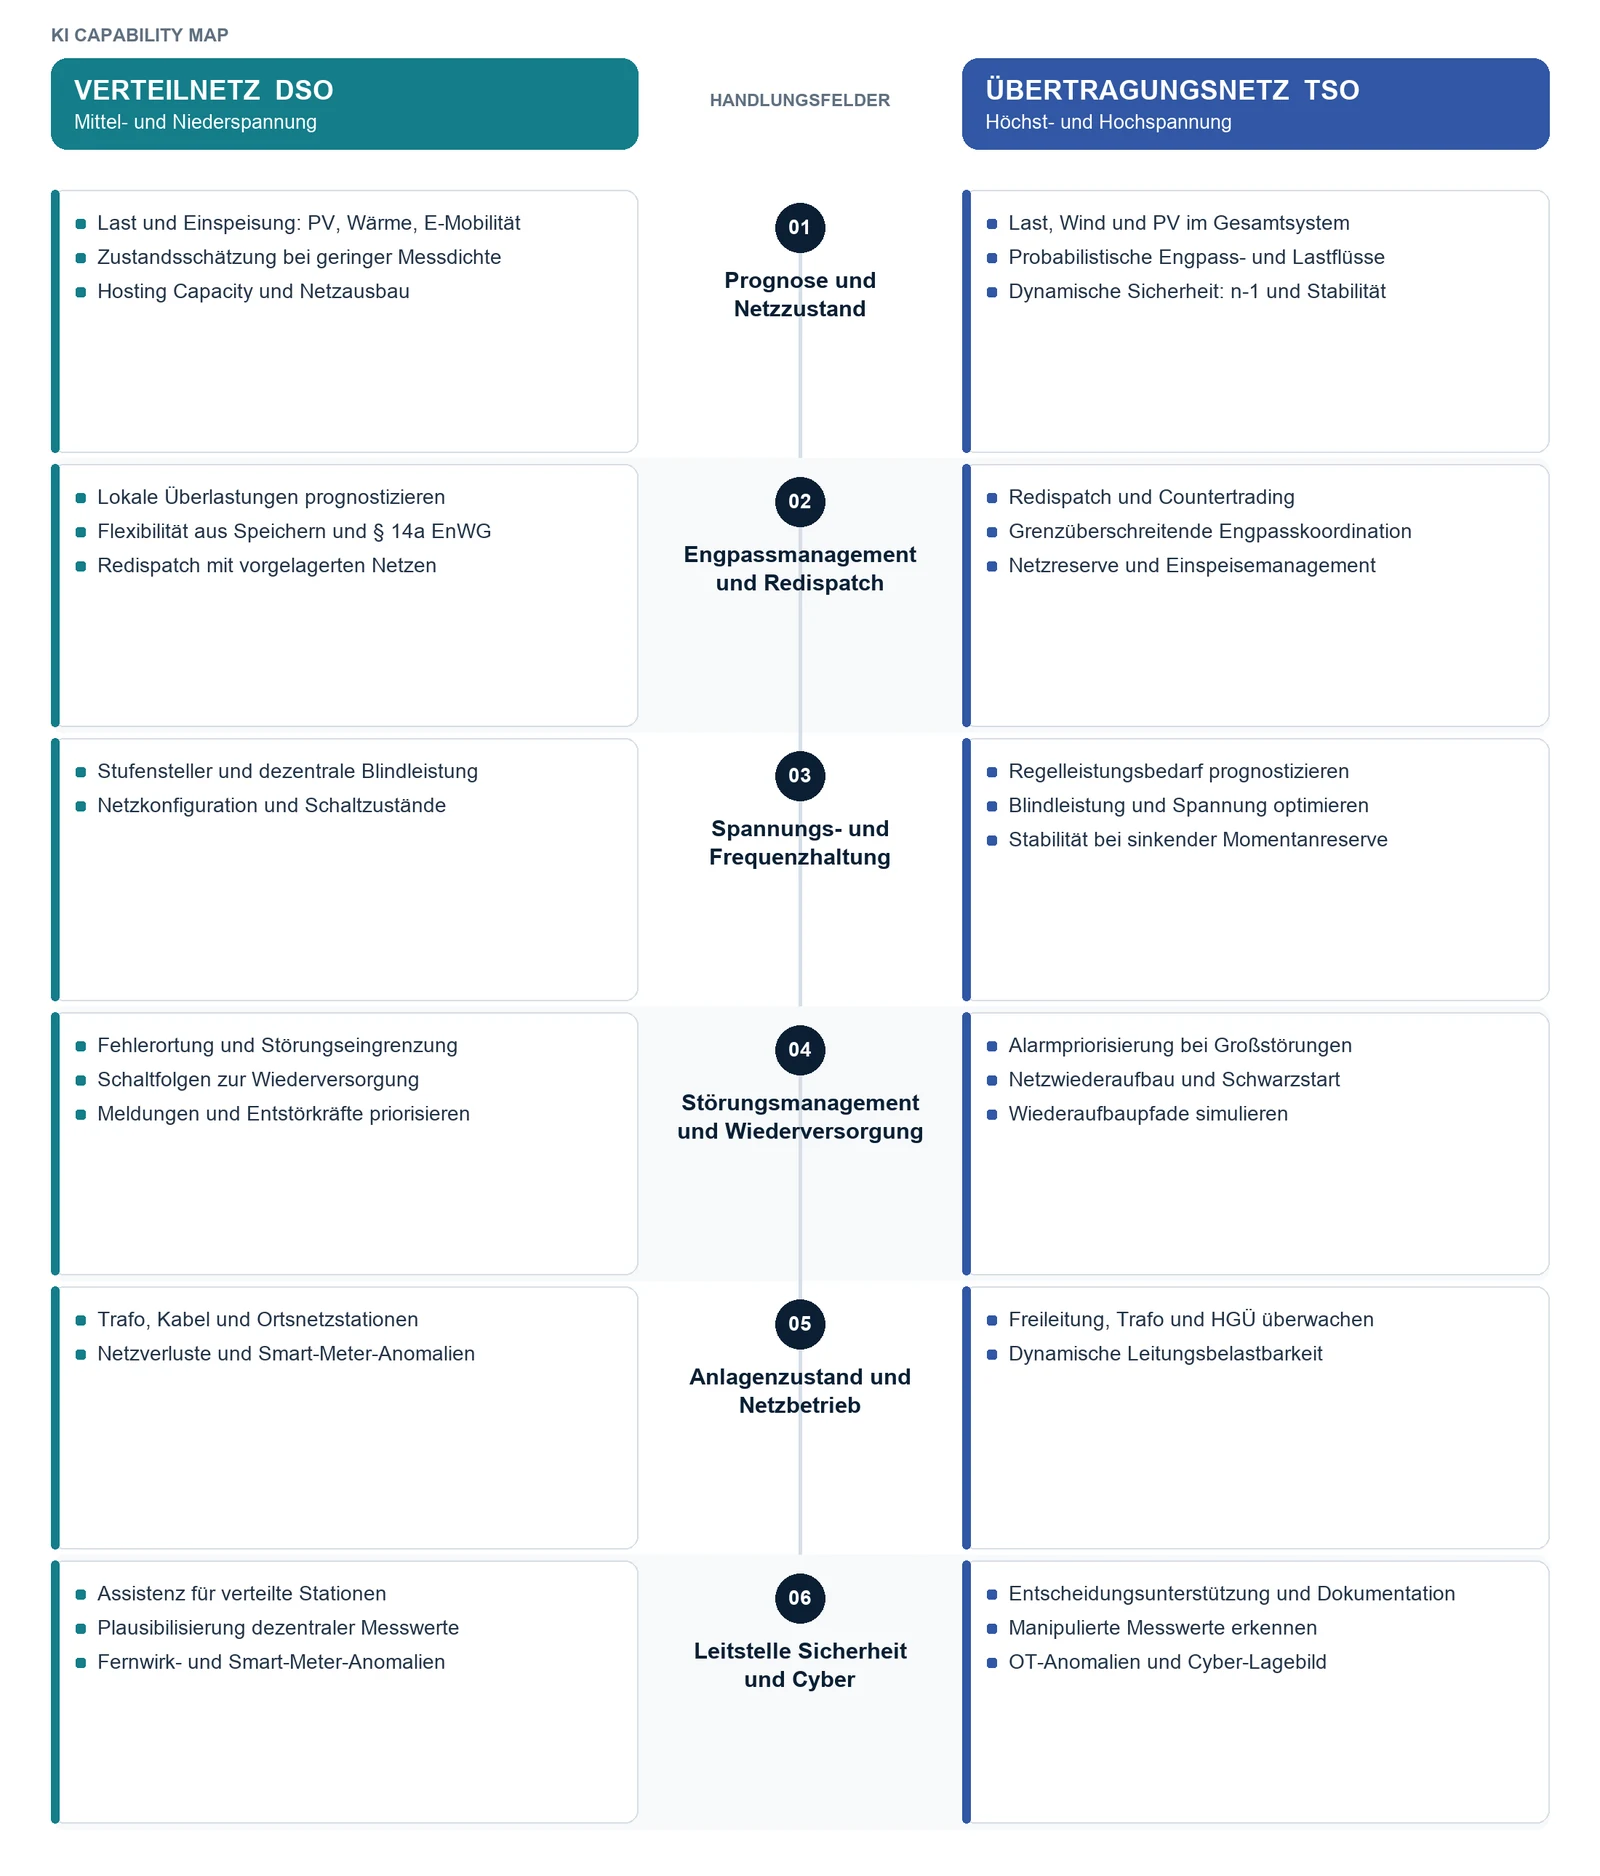
Das führt zu einer wichtigen regulatorischen Konsequenz: Ein Prognosemodell für die langfristige Wartungsplanung ist anders zu bewerten als ein System, das Alarme priorisiert, Schalthandlungen vorbereitet oder automatisch Sollwerte an Erzeuger, Speicher und Umspannwerke übermittelt.
Je näher die KI an Echtzeitbetrieb, Schutzfunktion und Aktorik rückt, desto höher müssen Nachweisbarkeit, menschliche Kontrolle und technische Begrenzung ausfallen.
Der europäische Rahmen: AI Act, NIS2, CER und der Cybersecurity Network Code
Für Deutschland und Österreich bildet der EU-Rechtsrahmen die gemeinsame Grundlage.
Der EU AI Act stuft KI-Systeme als Hochrisikosysteme ein, wenn sie als Sicherheitskomponenten bei der Verwaltung oder beim Betrieb kritischer Infrastruktur beziehungsweise bei der Versorgung mit Strom, Gas, Wasser oder Wärme eingesetzt werden. Entscheidend ist nicht das Etikett „KI“, sondern die konkrete Zweckbestimmung. Ein Modell zur unverbindlichen Lastprognose ist daher nicht automatisch ein Hochrisikosystem. Eine KI, deren Ausfall oder Fehlentscheidung unmittelbar die Sicherheit einer kritischen Anlage oder der Stromversorgung beeinträchtigen kann, kann dagegen unter die Hochrisikokategorie fallen. Die Europäische Kommission nennt die Steuerung eines Stromnetzes ausdrücklich als relevantes Beispiel. Die endgültige Einordnung bleibt eine Einzelfallprüfung.
Für solche Systeme verlangt der AI Act unter anderem:
- ein dokumentiertes, fortlaufendes Risikomanagement,
- kontrollierte Trainings-, Validierungs- und Testdaten,
- technische Dokumentation und automatische Protokollierung,
- geeignete Transparenz gegenüber dem Betreiber,
- wirksame menschliche Aufsicht,
- definierte Anforderungen an Genauigkeit, Robustheit und Cybersicherheit,
- Konformitätsbewertung und Überwachung über den gesamten Lebenszyklus.
Nach dem aktuell geltenden Zeitplan sollen die Pflichten für Hochrisikoanwendungen aus Anhang III – darunter bestimmte Anwendungen in kritischer Infrastruktur – ab dem 2. Dezember 2027 greifen. Für in regulierte Produkte integrierte Hochrisiko-KI gilt eine längere Übergangsfrist. Betreiber sollten diese Fristen nicht als Startpunkt verstehen: OT-Architektur, Datenherkunft, Protokollierung und Rückfallkonzepte lassen sich nicht kurz vor Fristablauf nachrüsten.
Parallel adressieren NIS2 und die nationalen Umsetzungsgesetze die Sicherheit der Netz- und Informationssysteme. Im Stromsektor kommt die unmittelbar geltende Verordnung (EU) 2024/1366 hinzu. Dieser Cybersecurity Network Code enthält sektorspezifische Vorgaben für Cyberrisiken bei grenzüberschreitenden Stromflüssen – von Mindestkontrollen und Risikobewertungen bis zu Monitoring, Meldewesen und Krisenmanagement. Er gilt für die jeweils als „high-impact“ oder „critical-impact“ identifizierten Akteure.
Damit entsteht kein einzelnes „KI-Gesetz für Leitwarten“, sondern ein zusammengesetztes Pflichtenbild:
Der AI Act reguliert das KI-System. NIS2 und das Energierecht regulieren die digitale Betriebsumgebung. Die CER-Regeln beziehungsweise nationale KRITIS-Vorschriften adressieren die physische Resilienz. Energie- und Anlagensicherheitsrecht bestimmen weiterhin, wie sicher Netz und Anlage betrieben werden müssen.
Deutschland: EnWG, NIS2 und KRITIS-Dachgesetz greifen ineinander
Deutschland hat die NIS2-Vorgaben seit dem 6. Dezember 2025 umgesetzt. Für den Energiesektor ist dabei vor allem das Energiewirtschaftsgesetz maßgeblich.
Nach § 5c EnWG müssen Betreiber von Energieversorgungsnetzen die für den sicheren Netzbetrieb notwendigen Telekommunikations- und Datenverarbeitungssysteme angemessen schützen. Die Vorschrift erfasst außerdem Betreiber wichtiger oder besonders wichtiger Energieanlagen sowie bestimmte digitale Energiedienste. Bemerkenswert ist, dass der Schutz bereits bei der Beschaffung von Anlagen, Komponenten und Dienstleistungen berücksichtigt werden muss.
Der gesetzliche Mindestkatalog liest sich praktisch wie eine Anforderungsliste für KI-gestützte Leitwarten:
- Risikoanalyse und Sicherheitskonzepte,
- Incident Response,
- Backup, Wiederherstellung und Krisenmanagement,
- Lieferkettensicherheit,
- sichere Beschaffung, Entwicklung und Wartung,
- Wirksamkeitskontrollen,
- Cyberhygiene und Schulungen,
- Kryptografie und Verschlüsselung,
- Personal- und Zugriffssicherheit,
- Multi-Faktor- oder kontinuierliche Authentifizierung,
- Systeme zur Angriffserkennung.
Die bestehenden IT-Sicherheitskataloge für Netze und KRITIS-Energieanlagen gelten während der Überarbeitung zunächst weiter. Der neue Katalog soll die durch NIS2 erweiterten Adressatengruppen einbeziehen und sich stärker am Managementsystemansatz von ISO/IEC 27001 orientieren.
Für erhebliche Sicherheitsvorfälle schreibt § 5d EnWG eine frühe Meldung innerhalb von 24 Stunden, eine qualifizierte Meldung innerhalb von 72 Stunden und grundsätzlich einen Abschlussbericht innerhalb eines Monats vor. Ein manipulierter Messwertstrom oder eine kompromittierte KI-Komponente ist deshalb nicht nur ein technisches Problem. Der Betreiber muss kurzfristig erkennen können, was geschehen ist, welche Systeme betroffen sind und welche Auswirkungen auf die Versorgungssicherheit möglich sind.
Die Verantwortung endet nicht beim Chief Information Security Officer. § 5e EnWG verpflichtet die Geschäftsleitung zur Umsetzung und Überwachung der Sicherheitsanforderungen sowie zu regelmäßigen Schulungen. Bei schuldhafter Pflichtverletzung kann eine gesellschaftsrechtliche Innenhaftung entstehen.
Seit März 2026 ergänzt das KRITIS-Dachgesetz diesen Cyberrahmen um physische Resilienz. Erfasste Betreiber müssen Risikoanalysen durchführen, verhältnismäßige Schutz- und Wiederherstellungsmaßnahmen treffen und diese in einem angewandten Resilienzplan dokumentieren. Für die Leitwarte bedeutet das: Ausweicharbeitsplätze, Ersatzkommunikation, Personalverfügbarkeit, physischer Zutrittsschutz und Wiederanlaufverfahren dürfen nicht getrennt von der KI- und OT-Architektur geplant werden.
Österreich: Mit dem NISG 2026 erweitert sich der Kreis der Verpflichteten
In Österreich tritt am 1. Oktober 2026 das NISG 2026 in Kraft. Der Energiesektor gehört zu den Sektoren mit hoher Kritikalität. Die Anlage des Gesetzes nennt unter anderem Übertragungs- und Verteilernetzbetreiber sowie Stromerzeuger, sofern die Stromerzeugung ihre gewerbliche oder berufliche Haupttätigkeit ist. Ob ein konkretes Unternehmen als wesentliche oder wichtige Einrichtung gilt, hängt zusätzlich von den gesetzlichen Größen- und Zuordnungskriterien beziehungsweise einer behördlichen Einstufung ab.
Wesentliche und wichtige Einrichtungen müssen technische, operative und organisatorische Risikomanagementmaßnahmen umsetzen. Der geforderte Ansatz umfasst nicht nur klassische IT, sondern alle Netz- und Informationssysteme, die für Betrieb und Leistungserbringung verwendet werden. Für eine Leitwarte zählen dazu regelmäßig SCADA, Prozessleitsysteme, Historian-Systeme, Fernwartung, Asset-Management, Datenplattformen und die mit ihnen verbundenen KI-Dienste.
Auch in Österreich wird Cybersicherheit zur Leitungsaufgabe. Die Leitungsorgane müssen die Umsetzung beaufsichtigen und selbst an spezifischen Schulungen teilnehmen. Mitarbeiterinnen und Mitarbeitern sind regelmäßig geeignete Schulungen anzubieten.
Für erhebliche Cybervorfälle gilt ebenfalls die europäische Kaskade: Frühwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden und grundsätzlich ein Abschlussbericht innerhalb eines Monats.
Für österreichische Betreiber ist besonders wichtig, NISG, EU AI Act und Cybersecurity Network Code nicht als drei getrennte Compliance-Projekte aufzusetzen. Eine gemeinsame Evidenzbasis – Asset-Inventar, Identitäten, Datenflüsse, Lieferanten, Logs, Modelle, Notfallverfahren – reduziert Doppelarbeit und verbessert die tatsächliche Reaktionsfähigkeit.
Schweiz: Keine allgemeine KI-Verordnung, aber klare Energie- und Cyberpflichten
Die Schweiz verfügt derzeit über kein bereichsübergreifendes KI-Gesetz nach dem Muster des EU AI Act. Eine Vernehmlassungsvorlage wird für 2027 vorbereitet. Dennoch findet KI nicht in einem rechtsfreien Raum statt: Datenschutz, Produktsicherheit, Haftung, Arbeitsrecht und sektorspezifisches Energierecht gelten weiterhin. Schweizer Anbieter und Betreiber können zudem unmittelbar vom EU AI Act erfasst werden, wenn sie Systeme in der EU auf den Markt bringen oder deren Ergebnisse dort genutzt werden.
Für die Stromversorgung ist die Ausgangslage konkreter. Seit Juli 2024 verpflichten Art. 8a StromVG und Art. 5a StromVV Netzbetreiber, Erzeuger, Speicherbetreiber und Dienstleister zu einem angemessenen Schutz vor Cyberbedrohungen und zur Einhaltung eines IKT-Minimalstandards. Die ElCom überwacht die Umsetzung durch Selbsteinschätzungen, Sensibilisierungsgespräche und risikobasierte Audits. Der Fokus umfasst ausdrücklich IT und OT – beispielsweise SCADA, Fernzugriffe, Energiedatenmanagement, Smart Meter und intelligente Steuer- und Regelsysteme.
Seit dem 1. April 2025 müssen Betreiber kritischer Infrastrukturen bestimmte Cyberangriffe innerhalb von 24 Stunden an das Bundesamt für Cybersicherheit melden. Meldepflichtig sind insbesondere Angriffe, die die Funktionsfähigkeit gefährden, Informationen manipulieren oder abfließen lassen oder mit Erpressung und Drohung verbunden sind. Fehlende Angaben können innerhalb von 14 Tagen ergänzt werden.
Damit unterscheidet sich die Schweiz zwar in der KI-Regulierung von Deutschland und Österreich, nicht aber im operativen Ergebnis: Auch Schweizer Leitwarten müssen Identitäten, Datenintegrität, OT-Zugriffe, Lieferketten und Vorfälle nachweisbar beherrschen.
Warum Netzwerksicherheit allein nicht genügt
VPN, TLS, Segmentierung und Firewalls bleiben unverzichtbar. Sie schützen jedoch primär Kommunikationswege, Zonen und Sitzungen. Nach der Entschlüsselung ist nicht automatisch dauerhaft nachweisbar,
- welches physische Gerät einen Messwert erzeugt hat,
- ob das Gerät zum Erzeugungszeitpunkt autorisiert war,
- ob der Wert zwischen Quelle, Datenplattform und KI-Modell verändert wurde,
- welcher Benutzer oder Dienst einen Steuerbefehl ausgelöst hat,
- auf welcher Modellversion und welchem Datenstand eine Empfehlung beruhte.
Für eine KI ist ein syntaktisch korrekter, aber manipulierter Messwert zunächst nur ein Messwert. Ein kompromittierter Wechselrichter, ein gefälschtes IEC-104-Telegramm oder eine manipulierte Historian-Zeitreihe kann vollkommen plausibel aussehen.
Deshalb braucht eine KI-fähige Leitwarte zusätzlich eine datenzentrierte Vertrauensschicht. Ein möglicher Architekturansatz ist Explicit Private Networking (XPN) basierend auf dem TEIA-Standard (trusted-energy.org): Messwerte und Befehle werden separat geschützt und kryptografisch an Geräteidentitäten gebunden, signiert und über Systemgrenzen hinweg überprüfbar gemacht.
Das ersetzt weder Segmentierung noch ein ISMS. Es ergänzt sie um persistente Herkunfts- und Integritätsnachweise:
- Das Gerät beweist seine Identität.
- Die Nachricht lässt sich der Quelle zuordnen.
- Manipulationen werden erkennbar.
- Berechtigungen können kontextbezogen geprüft werden.
- Messung, Modellentscheidung, Freigabe und Ausführung bilden eine nachvollziehbare Kette.
Damit entstehen zugleich verwertbare Compliance-Nachweise. Signierte Messwerte, überprüfbare Befehle und manipulationsgeschützte Entscheidungsprotokolle können Audits, Ursachenanalysen und Incident Reports erheblich verbessern. Sie erfüllen regulatorische Anforderungen nicht automatisch – liefern aber genau jene Evidenz, die Betreiber sonst nachträglich und unter Zeitdruck rekonstruieren müssten.
Der Mensch muss wirksam eingreifen können – nicht nur theoretisch
„Human in the loop“ ist wertlos, wenn der Mensch keine Zeit, Informationen oder Befugnisse zum Eingreifen hat.
Für Leitwarten empfiehlt sich deshalb ein abgestuftes Autonomiemodell:
- Beobachten: Die KI erkennt Muster, hat aber keinen Einfluss auf den Betrieb.
- Empfehlen: Sie schlägt Maßnahmen mit Begründung und Unsicherheitswert vor.
- Vorbereiten: Sie erstellt einen ausführbaren Befehl, der aktiv freigegeben werden muss.
- Begrenzt ausführen: Sie darf innerhalb vorab definierter Betriebsgrenzen selbst handeln.
- Autonom steuern: Sie führt sicherheitsrelevante Aktionen ohne vorherige menschliche Bestätigung aus.
Für jede Stufe müssen zulässige Aktionen, Datenquellen, Betriebsgrenzen, Eskalationswege und Rückfallzustände festgelegt werden. Steigende Autonomie verlangt strengere Kontrollen – bis hin zu unabhängiger Plausibilisierung, Zwei-Personen-Freigaben für besonders kritische Eingriffe, automatischem Abbruch bei Datenunsicherheit und einem technisch getesteten manuellen oder deterministischen Fallback.
Die menschliche Aufsicht muss außerdem zum tatsächlichen Zeitmaßstab passen. Eine Freigabeanforderung hilft nicht, wenn das System innerhalb von 200 Millisekunden reagieren muss. In solchen Fällen muss die menschliche Kontrolle bereits vorher wirken: durch definierte Grenzen, freigegebene Strategien, kontrollierte Modellversionen und eindeutig festgelegte Situationen, in denen die KI keinerlei Handlungsbefugnis besitzt.
Was Betreiber jetzt umsetzen sollten
Ein belastbares Programm für KI in Kraftwerks- und Netzleitstellen sollte mindestens sieben Ergebnisse liefern:
- Ein vollständiges Inventar der KI-Anwendungsfälle. Dazu gehören auch eingebettete Modelle in Herstellerprodukten, Cloud-Dienste und vermeintlich einfache Optimierungsfunktionen.
- Eine regulatorische Klassifizierung je Anwendung. Ist das System nur analytisch, beeinflusst es betriebliche Entscheidungen oder dient es als Sicherheitskomponente? Welche Rolle hat das Unternehmen – Betreiber, Anbieter, Integrator oder durch wesentliche Änderungen möglicherweise selbst Anbieter?
- Eine dokumentierte Daten- und Befehlskette. Herkunft, Identität, Zeitstempel, Transformationen, Modellversion, Freigabe und Ausführung müssen zusammengeführt werden können.
- Technische Betriebsgrenzen. Die KI darf nur innerhalb definierter Anlagen-, Netz- und Sicherheitsgrenzen agieren. Schutz- und Sicherheitssysteme müssen unabhängig bleiben.
- Einen getesteten Rückfallbetrieb. Betreiber müssen bei Ausfall, Modellabweichung, Kommunikationsverlust oder kompromittierten Daten weiterarbeiten können.
- Ein integriertes Melde- und Krisenverfahren. Innerhalb von 24 Stunden lässt sich nur melden, was durch ausreichende Telemetrie, Logging und Verantwortlichkeiten erkannt und bewertet werden kann.
- Klare Managementverantwortung. KI- und Cyberrisiko gehören auf die Agenda der Geschäftsleitung – mit dokumentierter Risikoakzeptanz, messbaren Kontrollen und regelmäßigen Übungen.
Die eigentliche Definition von „AI-ready“
Eine Leitwarte ist nicht KI-fähig, weil ein leistungsfähiges Modell verfügbar ist. Sie ist KI-fähig, wenn Betreiber beweisen können, woher die verwendeten Daten stammen, ob sie unverändert sind, welches System entschieden hat, wer die Entscheidung freigegeben hat und welcher Befehl schließlich ausgeführt wurde.
Deutschland, Österreich und die Schweiz wählen dafür unterschiedliche regulatorische Wege. Die Richtung ist jedoch dieselbe: mehr Verantwortung der Leitungsebene, mehr Lieferkettenkontrolle, schnellere Meldungen, belastbare Wiederanlaufverfahren und eine nachvollziehbare Verbindung zwischen digitaler Entscheidung und physischer Wirkung.
Die Energiebranche muss sich nicht zwischen transformativer Kraft und existenziellem Risiko entscheiden. Sie muss zunächst entscheiden, worauf Vertrauen beruhen soll – und wie viel Autonomie dieses Vertrauen tatsächlich trägt.
Wer die Daten-, Identitäts- und Befehlsebene beherrscht, kann KI zum Multiplikator für Effizienz und Resilienz machen. Wer sie überspringt, erhält womöglich ein schnelleres System – aber kein kontrollierbares.